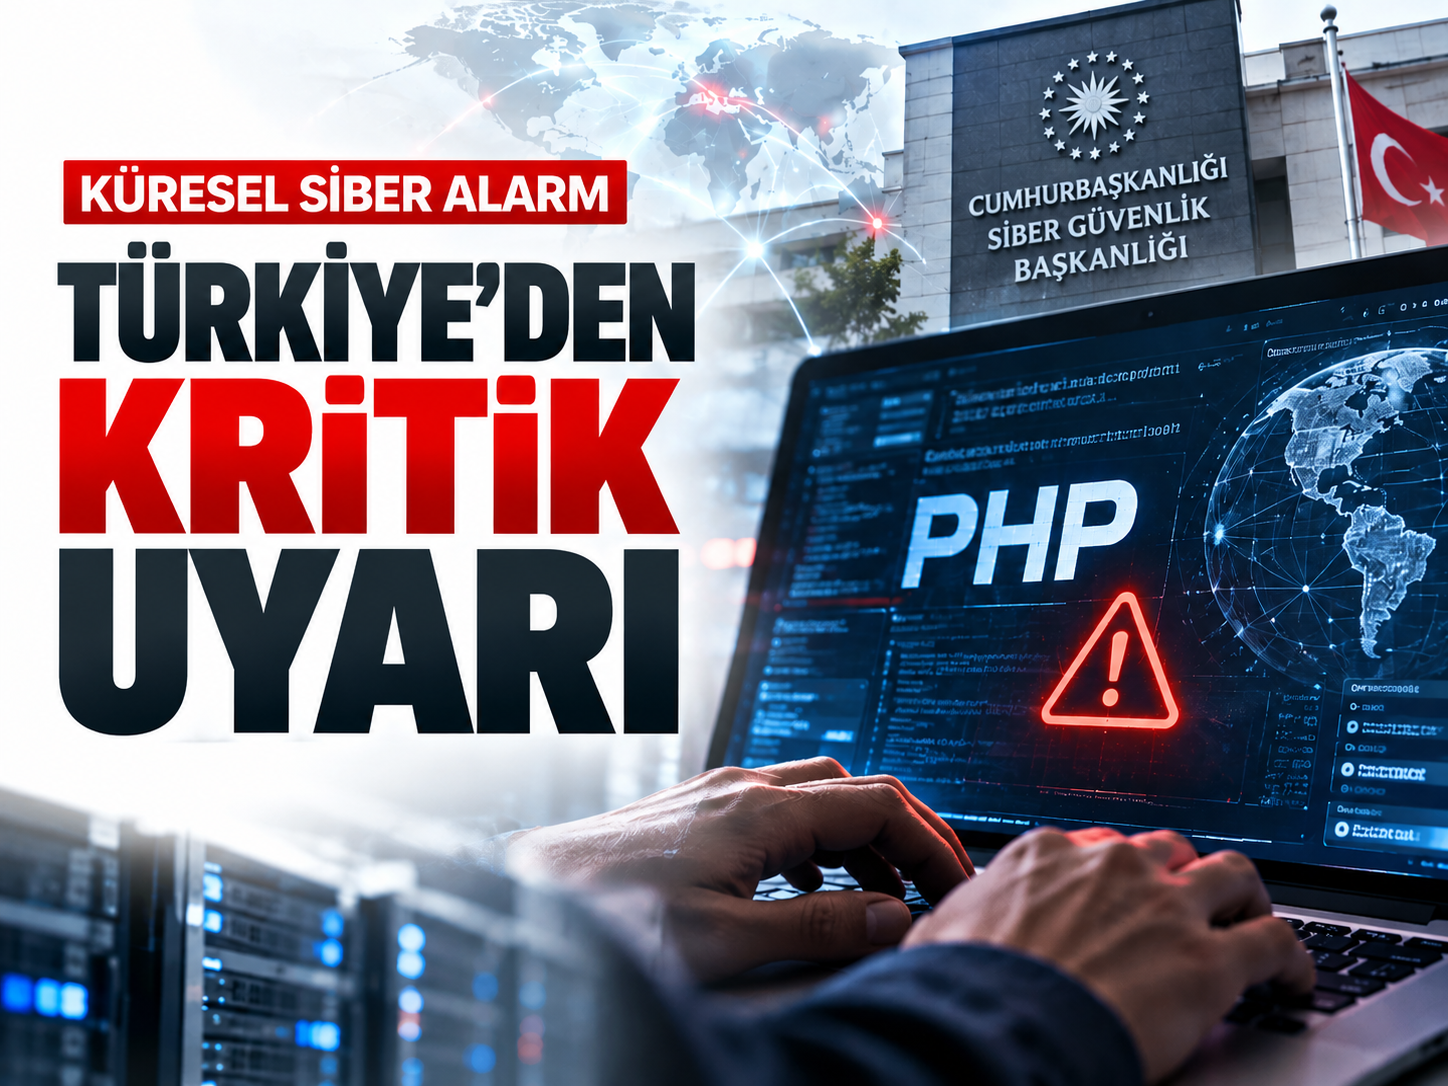
Dünya genelinde internet siteleri ve kurumsal uygulamalarda kullanılan PHP altyapısında tespit edilen kritik güvenlik açıklarının ardından Türkiye de harekete geçti. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, “PHP2Shell” olarak adlandırılan yüksek riskli zafiyetlere karşı ulusal ölçekte güvenlik taramalarını başlattı. Kamu kurumları ve kritik altyapılara acil güvenlik duyuruları gönderildi.
TÜRKİYE GENELİNDE GÜVENLİK TARAMALARI BAŞLATILDI
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, PHP yazılım altyapısında tespit edilen kritik güvenlik zafiyetlerine yönelik önleyici çalışmalarını devreye aldı.
Kamu kurumları başta olmak üzere Türkiye genelindeki bilişim sistemlerinde güvenlik taramalarının başlatıldığı, ilgili kurumlara ise alınması gereken acil tedbirlerin bildirildiği açıklandı.
“PHP2SHELL” İÇİN YÜKSEK RİSK UYARISI
“PHP2Shell” olarak adlandırılan güvenlik açıklarının, belirli şartlarda saldırganlara kullanıcı kimlik doğrulaması olmaksızın uzaktan kod çalıştırma imkanı sağlayabildiği değerlendiriliyor.
Bu durumun özellikle internete açık sistemlerde yetkisiz erişime, veri güvenliğinin ihlaline ve dijital hizmetlerin kesintiye uğramasına yol açabilecek ciddi riskler taşıdığı belirtildi.
KAMU KURUMLARI VE KRİTİK ALTYAPILARA ACİL DUYURU
Siber Güvenlik Başkanlığı, tehdidin erken tespit edilmesi ve olası etkilerin sınırlandırılması amacıyla Siber Olaylara Müdahale Ekipleri (SOME) İletişim Platformu üzerinden kurum ve kuruluşlara bildirim gönderdi.
Kritik altyapıları da kapsayan duyurularda uygulanması gereken teknik ve idari güvenlik tedbirleri paylaşıldı.
SİSTEM YÖNETİCİLERİNE GÜNCELLEME ÇAĞRISI
Başkanlık, kamu kurumları ve özel sektör kuruluşları başta olmak üzere tüm sistem yöneticilerinden internete açık bilişim altyapılarını gözden geçirmelerini istedi.
Yayımlanan güvenlik güncellemelerinin gecikmeden uygulanması gerektiği belirtilirken sistemlerin güncel tutulması, gereksiz dış erişimlerin sınırlandırılması ve yetkisiz erişim risklerinin azaltılmasının önemine dikkat çekildi.
Gerekli görülen servislerde ilave güvenlik tedbirlerinin de devreye alınması tavsiye edildi.
DÜNYA GENELİNDE ÇOK SAYIDA SİTE KAPATILDI
PHP’de ortaya çıkan iki kritik güvenlik açığı dünya genelinde de geniş çaplı önlemlere yol açtı.
ABD Federal Soruşturma Bürosu (FBI) ve ABD Ulusal Güvenlik Ajansı (NSA), güvenlik açıklarının uzaktan kod çalıştırılmasına imkan sağlayabileceği konusunda uyarıda bulundu.
Sistemlerini hemen güncelleyemeyen kurumlara internet sitelerini geçici olarak çevrim dışı bırakmaları tavsiye edildi.
AVRUPA VE JAPONYA'DA TEDBİRLER DEVREDE
Güvenlik açıklarının ardından Japonya’nın yanı sıra Danimarka, Norveç, Finlandiya ve Hollanda gibi ülkelerde de önlemler alındı.
Bazı devlet siteleri güvenlik tedbiri kapsamında geçici olarak erişime kapatılırken kurumlara sistemlerini güncellemeleri ve gerekli durumlarda hizmetleri çevrim dışı bırakmaları çağrısı yapıldı.
Fransa, Hollanda, Almanya, Finlandiya ve Belçika’nın da aralarında bulunduğu bazı ülkelerde çok sayıda kamu kurumunun internet sitesinin tedbir amacıyla geçici olarak kapatıldığı belirtildi.
TÜRKİYE GELİŞMELERİ YAKINDAN TAKİP EDİYOR
Siber Güvenlik Başkanlığı, Türkiye’nin dijital altyapılarının güvenliğinin ve kritik hizmetlerin sürekliliğinin korunması amacıyla gelişmelerin yakından takip edildiğini açıkladı.
İlgili kurumlarla koordinasyon içinde önleyici çalışmaların sürdürüldüğü belirtilirken kurum ve kuruluşlara resmi güvenlik duyurularında yer alan önlemleri gecikmeden uygulamaları tavsiye edildi.