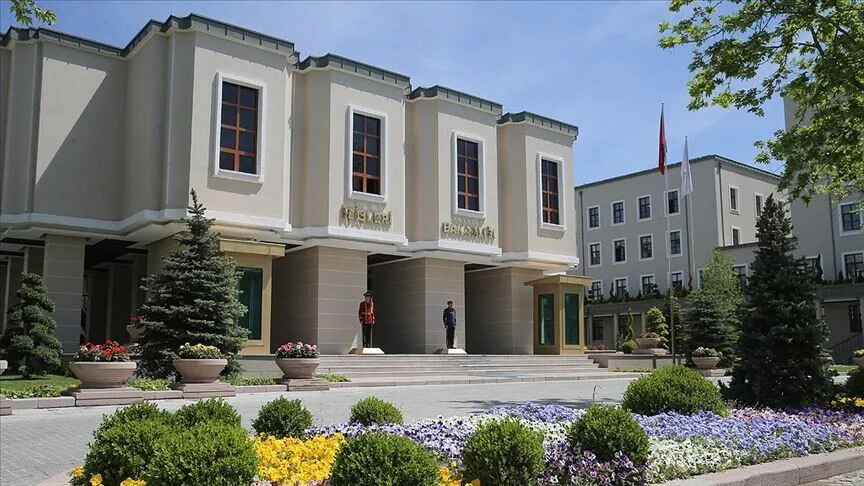
İçişleri Bakanlığının bilgi güvenliği yönetimi, uluslararası standartlara uygun bulundu. Bakanlık, merkez teşkilatındaki bütün hizmet birimlerini kapsayan ISO/IEC 27001:2022 Bilgi Güvenliği Yönetim Sistemi Sertifikası almaya hak kazandı.
Türk Akreditasyon Kurumu tarafından akredite edilen bağımsız belgelendirme kuruluşunun yaptığı denetimlerde, Bakanlığın bilgi güvenliği uygulamalarının belirlenen standartları karşıladığı tespit edildi.
BÜTÜN MERKEZ BİRİMLERİ KAPSAMA ALINDI
İçişleri Bakanlığı Bilgi Teknolojileri Genel Müdürlüğü tarafından yürütülen çalışmalar yalnızca bilgi teknolojileri altyapısıyla sınırlı tutulmadı. Bilgi güvenliği yönetimi, Bakanlığın merkez teşkilatında bulunan bütün hizmet birimlerini kapsayacak şekilde yapılandırıldı.
ACİL ÇAĞRI MERKEZLERİ DE DENETLENDİ
Belgelendirme sürecine idari, mali, hukuki, stratejik ve güvenlik faaliyetleri dahil edildi. Acil çağrı merkezlerinin sağlık ve ihbar faaliyetleri de denetim kapsamında değerlendirildi. Yazılım ve donanım sistemleri, veri merkezleri, elektronik iletişim süreçleri, iş sürekliliği ve felaket kurtarma merkezleri de sertifikasyon sürecine dahil edildi.
KURUMSAL VE KİŞİSEL VERİLER İÇİN GÜVENLİK ADIMI
Çalışmalarda karar alma süreçlerinde kullanılan kurumsal veriler ile kişisel verilerin korunması esas alındı. Milli güvenlik ve kamu düzeni açısından hassas nitelik taşıyan verilerin gizliliği, bütünlüğü ve erişilebilirliğine yönelik uygulamalar da uluslararası standartlar doğrultusunda değerlendirildi.
SERTİFİKA 2027’YE KADAR GEÇERLİ
ISO/IEC 27001:2022 Bilgi Güvenliği Yönetim Sistemi Sertifikası’nın ilk belgelendirme tarihi 3 Haziran 2026 olarak açıklandı. İçişleri Bakanlığının aldığı sertifikanın 2 Haziran 2027’ye kadar geçerli olacağı bildirildi.